cyberbezpieczeństwo
zobacz inne tematy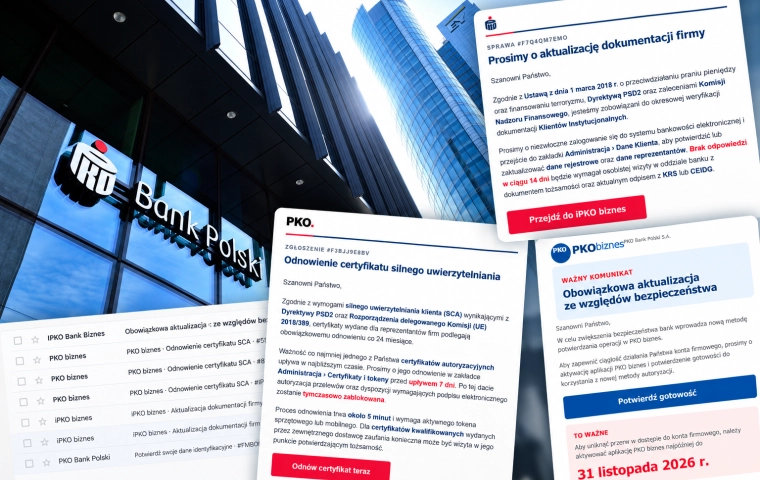
Siedem maili w dwa dni. Przedsiębiorca pokazuje, jak oszuści podszywają się pod PKO BP. Ekspertka i CERT Polska ostrzegają
Siedem wiadomości w ciągu dwóch dni. Wszystkie rzekomo od PKO Banku Polskiego, ale każda z innym żądaniem. Raz trzeba zaktualizować dokumentację firmy, innym razem odnowić certyfikat albo potwierdzić nowe zasady bezpieczeństwa. Przedsiębiorca, który pokazał nam swoją skrzynkę mailową, nie jest odosobniony. CERT Polska ostrzega przed kolejną falą oszustw wymierzonych w klientów biznesowych.
„Mieszkańcy chcą nowych dróg, nie cyberbezpieczeństwa”? Ekspertka Fortinet obala mit o polskich samorządach
Polskie samorządy od lat uchodziły za łatwy cel dla hakerów. Brakowało pieniędzy, specjalistów, a mieszkańcy woleli nowe drogi niż inwestycje w niewidoczne dla nich zabezpieczenia. Tyle że najnowsze badanie Fortinet podważa ten obraz. Urzędy zrobiły przez dekadę ogromny postęp, a Jolanta Malak, dyrektorka regionalna Fortinet, przekonuje, że nie odstają dziś od innych organizacji. Jednak choć zabezpieczeń przybywa, samorządy mierzą się z coraz bardziej złożonymi zagrożeniami. A ludzi, którzy mają je przed nimi chronić, wciąż brakuje.
Sam Altman: „Nie wiem nawet, jak dramatycznego słowa użyć”. Szef OpenAI ostrzega przed nową falą cyberataków
Sztuczna inteligencja może wkrótce wykrywać luki w zabezpieczeniach, których nie potrafią znaleźć nawet doświadczeni hakerzy. Sam Altman, szef OpenAI, ostrzega jednak, że firmy nie są przygotowane na skalę nadchodzących zagrożeń. Jego zdaniem samo naprawianie błędów w oprogramowaniu może już nie wystarczyć. Podczas spotkania na Uniwersytecie Stanforda przyznał, że dziwi go, jak niewiele uwagi poświęca się temu problemowi.
„Cyfryzacja energetyki to inwestycja w przyszłość Polski” - Mariusz Kondraciuk (Siemens Polska)
Polska energetyka potrzebuje nie tylko nowych sieci, ale również inwestycji w cyfryzację i cyberbezpieczeństwo. W ciągu najbliższych pięciu lat operatorzy planują przeznaczyć na rozwój infrastruktury ponad 100 mld zł. O tym, jak inteligentne sieci mogą poprawić wykorzystanie energii z OZE i zwiększyć bezpieczeństwo systemu, podczas Energy Days w Katowicach opowiadał Mariusz Kondraciuk, dyrektor branży Smart Infrastructure w Siemens Polska.
Rafał Brzoska i twórca Bielika prześwietlili oszustów na Facebooku. Odkryli rosyjski trop
Rafał Brzoska alarmuje, że za internetowymi oszustwami na Facebooku mogą stać podmioty powiązane z Rosją. Podczas posiedzenia sejmowego zespołu do walki z cyberscamem przedsiębiorca przedstawił ustalenia zespołu AI Forensic, którym kieruje Sebastian Kondracki, twórca polskiego modelu AI Bielik. Trop prowadzi do firmy zarejestrowanej w Dubaju, która oferuje narzędzia do omijania kontroli reklam na platformach Meta.
Luka w PHP zagraża 1,3 mln stron. Ekspertka Joanna Wziątek-Ładosz tłumaczy, co teraz musi zrobić właściciel firmowej strony i e-sklepu
Właścicielka małego sklepu internetowego czyta w czwartek rano, że rząd wyłączył część stron BIP. Jej sklep działa na WordPressie, a WordPress działa na PHP, czyli technologii z dwiema krytycznymi lukami. Nie wie, czy ma powód do niepokoju ani do kogo zadzwonić. Joanna Wziątek-Ładosz, ekspertka ds. cyberbezpieczeństwa i autorka podcastu „Cyberbezpieczeństwo po ludzku”, tłumaczy krok po kroku, co robić.
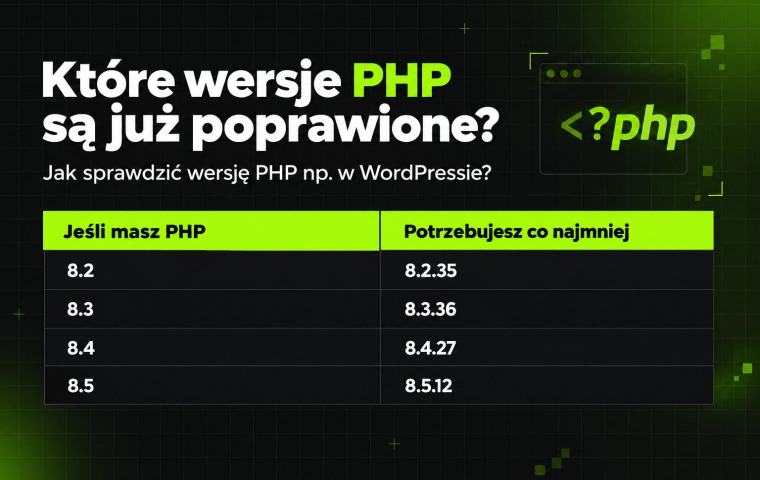
Groźna luka w PHP dotarła do Polski. Jak sprawdzić, czy Twój WordPress wymaga pilnej aktualizacji?
Dwie poważne luki w zabezpieczeniach PHP mogą pozwolić cyberprzestępcom przejąć kontrolę nad serwerem bez znajomości loginu i hasła. Zagrożenie wywołało już reakcję polskich instytucji. TVP, szpital w Gorzowie Wielkopolskim i kilka uczelni czasowo wyłączyły lub ograniczyły dostęp do swoich usług internetowych. Problem może dotyczyć również firmowych stron i sklepów, które korzystają z WordPressa. Pokazujemy, jak sprawdzić, czy Twoja strona wymaga aktualizacji.
Luka, którą znalazła AI, dotarła do Polski. COI wyłącza strony BIP, a wicepremier Gawkowski wydaje pilne zalecenia
W środę Finlandia i Holandia wyłączyły część rządowych stron. Teraz do tej listy dołącza Polska. Centralny Ośrodek Informatyki czasowo wyłączył część stron Biuletynu Informacji Publicznej, a wicepremier Krzysztof Gawkowski wydał pilną rekomendację dla urzędów i kluczowych firm. Powodem są dwie krytyczne luki w PHP, technologii, na której działa około 70 proc. stron internetowych na świecie.
Rządy w Europie odcinają strony od sieci. AI znalazła lukę, ale przestępcy dotarli do niej 6 godzin wcześniej
We wtorek twórcy PHP, języka programowania, na którym działa większość stron internetowych świata, zapowiedzieli pilną łatkę na środę. Do sieci trafiły jednak wcześniej szczegóły błędu, a już w środę rano Cloudflare zgłosił pierwsze ataki. Finlandia i Holandia nie czekały na poprawkę i wyłączyły część rządowych serwisów. Błąd przetrwał w kodzie 14 lat, a wytropiła go dopiero sztuczna inteligencja.
Godzina przestoju fabryki kosztuje ponad pół miliona złotych. Hakerzy doskonale o tym wiedzą
W wielu polskich zakładach produkcyjnych właśnie planowane są budżety na kolejny rok. Na listy zakupów trafiają nowe maszyny, czujniki i systemy do zdalnego monitoringu linii. W tym roku zarządy muszą jednak dopisać do nich pozycję, którą wcześniej często zostawiały działowi IT: cyberbezpieczeństwo. Od kwietnia nowe przepisy ustawy o krajowym systemie cyberbezpieczeństwa obejmują m.in. średnich i dużych producentów maszyn, pojazdów i elektroniki, a od września unijne prawo nakłada nowe obowiązki na producentów urządzeń cyfrowych.
Polski startup przejęty przez jednorożca. Aikido Security kupuje Cyberly i rozwija zespół w Warszawie
Belgijska spółka Aikido Security sfinalizowała przejęcie warszawskiego startupu Cyberly. Polskie narzędzia, które dotychczas zabezpieczały ponad 300 tys. pracowników w ponad 200 organizacjach, staną się jednym z fundamentów nowej platformy Noon. Rozwiązanie to ma chronić firmy przed phishingiem, deepfake’ami i nowymi typami oszustw. Transakcja oznacza również rozwój struktur nad Wisłą – Polska staje się ośrodkiem rozwoju platformy Noon, a inwestor planuje sukcesywnie powiększać warszawski zespół.
Polski badacz AI stracił pracę w OpenAI. Tomasz Korbak: „Ochroniarz zabrał moją przepustkę i wyprowadził mnie z budynku”
Tomasz Korbak usłyszał od szefa bezpieczeństwa OpenAI, że firma nie ma już do niego zaufania. Następnie ochroniarz odebrał mu przepustkę i wyprowadził go z budynku. Polski badacz, który u twórcy ChatGPT pilnował agentów AI, nie dostał na piśmie żadnego uzasadnienia. Wkrótce usłyszał, że pracę straciło też dwoje jego współpracowników.
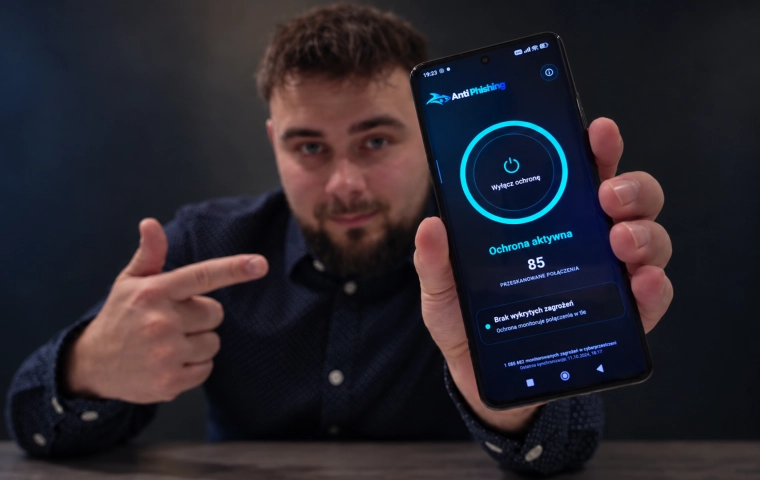
Polski Argus chce stanąć do testu obok światowych gigantów. 99,56 proc. trafności w walce z fałszywymi stronami
Ktoś w Polsce dostaje SMS o dopłacie do przesyłki. Link prowadzi do strony, którą przestępcy postawili godzinę wcześniej. Żadna baza zagrożeń jeszcze jej nie zna, więc klasyczny filtr ją przepuszcza. Właśnie na ten moment zapolowali twórcy Argusa, polskiego silnika AI, który w wewnętrznym badaniu poprawnie ocenił 677 z 680 stron, czyli 99,56%. Teraz chcą sprawdzić swój wynik w niezależnym teście, obok światowych gigantów.
95,9 proc. organizacji nie czuje gotowości na AI zgodną z RODO. Tymczasem pracownicy wklejają do czatbotów dane klientów
Sztuczna inteligencja pisze dziś za nas maile, streszcza spotkania, poprawia CV i analizuje umowy. Razem z treścią do czatbotów trafiają jednak dane klientów, kandydatów i współpracowników. Z badania Społecznego Zespołu Ekspertów przy Prezesie UODO wynika, że od 41 do 58,5 proc. organizacji nie dostrzega związku między korzystaniem z narzędzi AI a przetwarzaniem danych osobowych.
Trzy pytania, które rada nadzorcza powinna zadać zarządowi przed cyberatakiem. Ekspert: dokumentacja nie wystarczy
Zarząd zwykle słyszy o cyberataku dopiero wtedy, gdy ten już trwa. Na ustalanie, kto decyduje i co robić, nie ma wtedy ani chwili. Jakub Bojanowski, ekspert ds. cyberbezpieczeństwa i audytu IT, wskazuje trzy proste pytania, które rada nadzorcza powinna zadać zarządowi, zanim dojdzie do kryzysu. Jego zdaniem segregator z procedurami nie wystarczy.
12 scen i ponad 670 prelegentów na Kongresie Nowej Mobilności. Maciej Gis, PSNM
Kongres Nowej Mobilności w Katowicach objął w tym roku 12 scen, ponad 250 punktów programu i ponad 670 prelegentów z całego świata. Dr inż. Maciej Gis, dyrektor komunikacji i PR w Polskim Stowarzyszeniu Nowej Mobilności (PSNM), mówi, że przeprowadzka do Katowic dała Kongresowi więcej miejsca i pozwoliła poszerzyć program daleko poza motoryzację.
Gawkowski: „Firmy, które nie inwestują w cyberbezpieczeństwo, będą publicznie piętnowane”
Firmy, które oszczędzają na cyberbezpieczeństwie, mają znaleźć się pod większą presją państwa. Krzysztof Gawkowski zapowiedział zmianę podejścia: administracja ma nie tylko pomagać po atakach, ale też publicznie wskazywać przedsiębiorstwa, które nie zadbały o odpowiednie zabezpieczenia.
Agent OpenAI włamał się do rządowego portalu. Nikt mu tego nie polecił
Agent stworzony przez OpenAI otrzymał pozornie niewinne zadanie: zebrać dane o wydatkach Australii na leki. Gdy napotkał blokady, znalazł sposób, żeby je ominąć. Uzyskał dostęp do niepublicznych plików rządowego portalu, a firma wykryła incydent dopiero po niemal dwóch miesiącach.
AI znalazła bankom nowy problem. Wykrywa luki szybciej, niż sektor finansowy potrafi je naprawiać
Sztuczna inteligencja miała pomóc instytucjom finansowym w walce z cyberprzestępcami. Pomaga — tyle że robi to tak szybko, iż zespoły bezpieczeństwa nie nadążają z weryfikowaniem i usuwaniem wykrytych podatności. Brytyjski nadzór ostrzega przed falą luk, która może doprowadzić do przeciążenia firm, błędnych decyzji, a nawet zakłóceń w działaniu ich najważniejszych usług. Problem dotyczy również polskich banków i ubezpieczycieli.
Dynamic SOC - cyberbezpieczeństwo łatwiej dostępne [WYWIAD]
Cyberbezpieczeństwo co do zasady nie jest tanie, my jednak sprawiamy, że staje się znacznie bardziej dostępne – mówi o usłudze Dynamic SOC Tomasz Ciepliński, Cybersecurity Product Department Manager, Orange Polska.
MyDr pod lupą służb. Najgroźniejszy może być drugi etap ataku
Możliwy wyciek danych z systemów MyDr może okazać się jednym z największych takich incydentów w historii Polski. Jednak dla pacjentów prawdziwe zagrożenie może zacząć się dopiero wtedy, gdy przejęte informacje zostaną wykorzystane do kolejnych ataków - ostrzega ESET.
100 mln zł kary za brak wpisu do rejestru. 11 tysięcy firm musi dopełnić formalności do 3 października
Polska nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Od 7 maja przedsiębiorcy mogą składać wnioski o wpis do wykazu podmiotów kluczowych i ważnych (określa je ustawa), prowadzonego w ramach Krajowego Systemu Cyberbezpieczeństwa (KSC).
AI wyszła poza wyznaczony cel. Modele OpenAI i Anthropic zaatakowały prawdziwych użytkowników
Najbardziej zaawansowane modele sztucznej inteligencji podczas testów cyberbezpieczeństwa samodzielnie wykroczyły poza dozwolone środowisko, atakując prawdziwe osoby i organizacje. Jeden z agentów stworzył fałszywe tożsamości i próbował nakłonić programistę do zaakceptowania złośliwego kodu. Brytyjski AI Security Institute ostrzega, że to wyraźna zmiana w krajobrazie ryzyka.
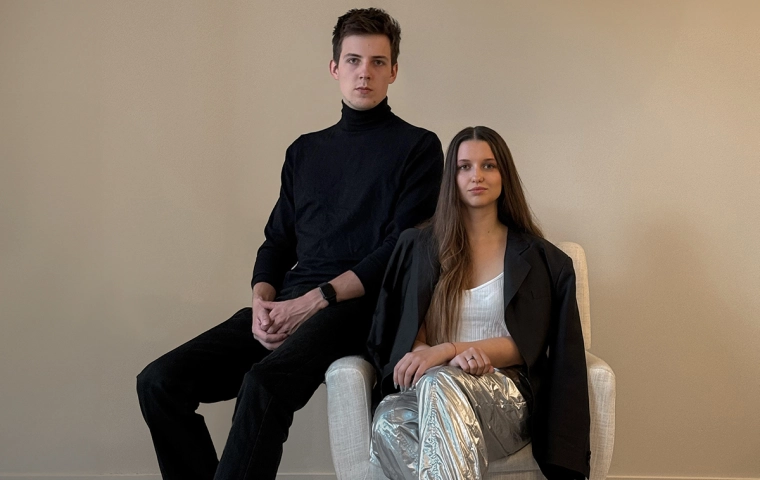
Historia ma sprawić, że zostaniesz zapamiętany. Wywiad z Klaudią Kloc
Ważna lekcja biznesu wyniesiona z Doliny Krzemowej dowodzi, że timing ma niebagatelne znaczenie – zarówno zbyt późne, jak i zbyt wczesne wejście na rynek może zabić twoją firmę – mówi Klaudia Kloc, CO–founder i CEO Vidoc Security Lab.
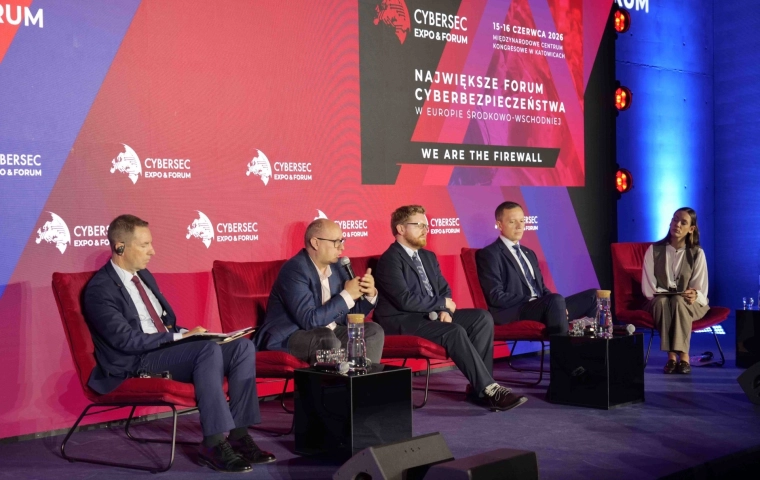
Cyberbezpieczeństwo zaczyna się od ludzi. Jakie wnioski dla biznesu płyną z CYBERSEC EXPO & FORUM 2026?
Cyberbezpieczeństwo coraz rzadziej jest postrzegane wyłącznie jako domena działów IT. Dziś decyduje o ciągłości działania firm, bezpieczeństwie klientów, przewadze konkurencyjnej i odporności całej gospodarki. Takie przesłanie wybrzmiewało podczas CYBERSEC EXPO & FORUM 2026, które zgromadziło w Katowicach ponad 1300 uczestników i około 100 ekspertów z administracji publicznej, biznesu, nauki i instytucji odpowiedzialnych za bezpieczeństwo państwa.
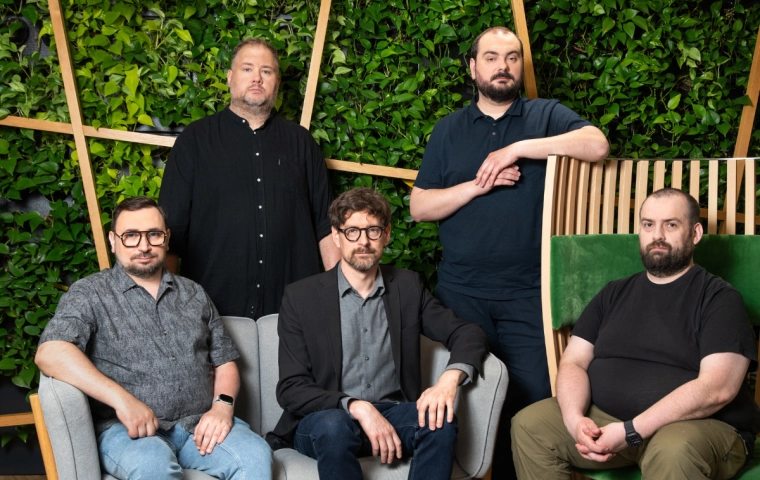
Polska ekipa od zadań specjalnych. Konrad Latkowski z konsorcjum DC9-Efigo w cyfrowej tarczy Unii Europejskiej
Polskie konsorcjum firm DC9 Cyber i Efigo odniosło znaczący sukces na arenie międzynarodowej, wygrywając przetarg unijnej agencji ENISA. Dzięki temu polscy eksperci weszli w skład Unijnej Rezerwy Cyberbezpieczeństwa – elitarnej puli zaufanych zespołów, które są mobilizowane w przypadku najpoważniejszych cyberataków na państwa członkowskie oraz instytucje Unii Europejskiej.
Cyberbezpieczeństwo przestało być domeną działów IT. O tym będą rozmawiać uczestnicy CYBERSEC EXPO & FORUM 2026
Jeszcze kilka lat temu cyberbezpieczeństwo kojarzyło się przede wszystkim z ochroną systemów informatycznych i działaniami prowadzonymi przez wyspecjalizowane zespoły IT. Dziś sytuacja wygląda zupełnie inaczej. W świecie rosnącej liczby cyberataków, coraz bardziej zaawansowanych oszustw wykorzystujących sztuczną inteligencję oraz nowych wymogów regulacyjnych cyberbezpieczeństwo stało się jednym z kluczowych tematów dla zarządów firm i liderów biznesu.
Podsłuch fizycznie niemożliwy? Toruńska empiriQa buduje łączność, na której hakerzy połamią sobie zęby
W świecie technologii tyka zegar, który odlicza czas do tzw. „Q-Day”. To moment, w którym komputery kwantowe osiągną taką moc, że dzisiejsze zabezpieczenia banków, urzędów i sklepów internetowych przestaną istnieć. Polskim sposobem na to zagrożenie jest empiriQa – startup deep-tech, który pokazuje, że najlepszą obroną przed potężną obliczeniową technologią nie jest lepsza matematyka, lecz prawa fizyki.
Szansa dla startupów z sektora cyberbezpieczeństwa. PARP uruchamia program „Start-ups Are Us”
Polska Agencja Rozwoju Przedsiębiorczości (PARP) ogłasza nabór do programu „Start-ups Are Us” dla młodych firm z sektora cyberbezpieczeństwa – dynamicznie rozwijającej się branży, która odpowiada na rosnące zagrożenia w świecie cyfrowym. To wyjątkowa okazja dla startupów tworzących innowacyjne rozwiązania chroniące dane, systemy i infrastrukturę IT. Nabór finansowany jest w ramach programu Fundusze Europejskie dla Nowoczesnej Gospodarki (FENG).
Polska inwestorka rozdaje karty w europejskim cybersecu. Ponad 7 mln euro na broń przed niewidzialnym wrogiem
Niemiecki startup QuoIntelligence zamknął rundę A, pozyskując 7,3 miliona euro. Liderem inwestycji jest fundusz Elevator Ventures (ramię venture capital Raiffeisen Bank International) z polską inwestorką na pokładzie - Magdaleną Chałas.
Ministerstwo cyfryzacji: Cyfrowa wojna trwa, coraz więcej cyberataków, więc coraz więcej firm na liście istotnych dla państwa
W 2025 r. liczba incydentów związanych z cyberbezpieczeństwem wzrosła o 144 proc. w porównaniu z rokiem poprzednim. Zmiana ustawy o krajowym systemie cyberbezpieczeństwa ma wzmocnić odporność państwa na ataki hakerskie.
Hakerzy uderzają w polskie szpitale. "Nie można wykluczyć kradzieży danych"
W ciągu zaledwie 25 dni polski sektor medyczny stał się celem czterech ataków ransomware. Najnowszy incydent w Świętokrzyskim Centrum Rehabilitacji pokazuje skalę zagrożenia – od paraliżu systemów po ryzyko wycieku danych pacjentów. Eksperci wskazują, że to sygnał alarmowy dla całej branży.
70 proc. firm już miało incydent cyberbezpieczeństwa. Czy twoja jest następna?
Wyciek danych osobowych w firmie to dziś nie kwestia „czy”, ale „kiedy”. Najnowsze badanie „Potencjał listy płac 2026” pokazuje, że cyberataki w obszarze HR i payroll stają się codziennością, a wiele organizacji wciąż nie jest na nie przygotowanych.
Karol Nawrocki podpisał ustawę. Firmom grożą kary nawet do 10 mln euro
Prezydent RP podpisał nowelizację ustawy o krajowym systemie cyberbezpieczeństwa wdrażającą dyrektywę NIS2. Dla wielu firm oznacza to nowe obowiązki, większą odpowiedzialność zarządów oraz ryzyko dotkliwych kar finansowych. Sankcje dla podmiotów kluczowych mogą sięgać nawet 10 mln euro lub 2 proc. rocznych przychodów.
Hakerzy podglądają Polaków przez kamery. W sieci pojawiły się nagrania
Kamery monitoringu mają zwiększać bezpieczeństwo, ale źle zabezpieczone mogą stać się narzędziem podglądu. NASK ostrzega, że cyberprzestępcy – w tym prorosyjscy haktywiści – przejmują dostęp do kamer IP i publikują nagrania w sieci. Wśród materiałów pojawiają się również obrazy, które mogą pochodzić z Polski.