Gawkowski: „Firmy, które nie inwestują w cyberbezpieczeństwo, będą publicznie piętnowane”
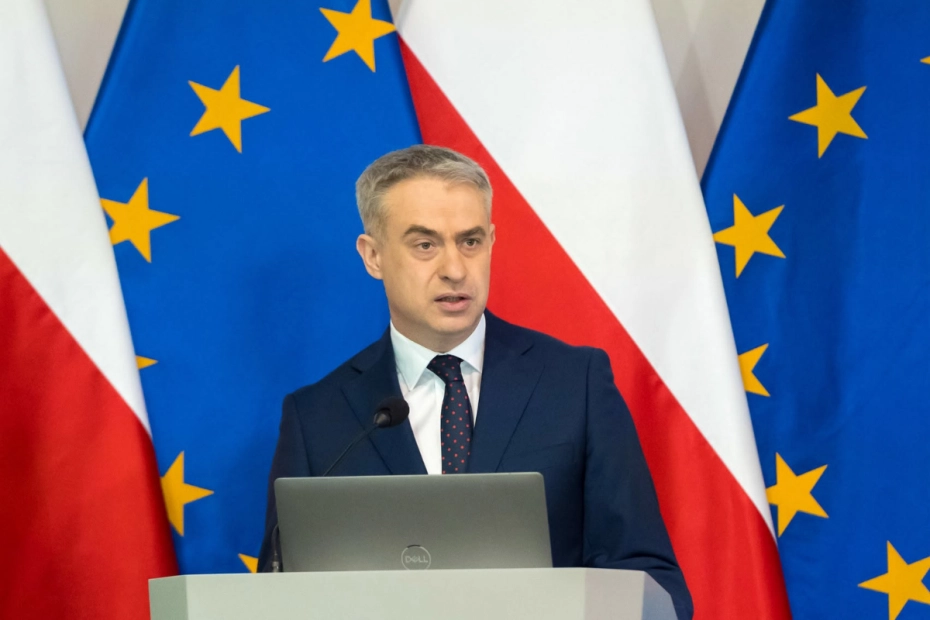
Krzysztof Gawkowski podczas rozpoczętej 7 października konferencji Cyber24 Days zapowiedział zmianę podejścia państwa do odpowiedzialności przedsiębiorstw za cyberbezpieczeństwo. Przekaz dla biznesu był jednoznaczny: cyberbezpieczeństwo nie może być traktowane jako problem działu IT ani pozycja, którą można przesunąć na koniec firmowego budżetu.
– Współodpowiadacie za cyberbezpieczeństwo, to znaczy, że nie odpowiada za cyberbezpieczeństwo w firmie pracownik działu IT, a jest to zadanie zarządcze. To znaczy odpowiada za to właściciel firmy, rada nadzorcza firmy, odpowiada za to zarząd firmy i dyrektor operacyjny bądź cyberbezpieczeństwa. Wszyscy biorą za to odpowiedzialność – mówił wicepremier.
Gawkowski zapowiada: firmy będą wskazywane publicznie
Najmocniejsza zapowiedź dotyczy jednak sposobu, w jaki państwo zamierza reagować na zaniedbania przedsiębiorstw.
Do tej pory administracja miała przede wszystkim rekomendować działania, przygotowywać poradniki, programy wsparcia i instrumenty finansowe. Zdaniem Gawkowskiego ten model nie przyniósł oczekiwanych rezultatów.
– Ta doktryna się nie sprawdziła, bo polskie firmy za bardzo nie inwestowały w swoje cyberbezpieczeństwo. Więc nowa doktryna będzie taka: będziemy wam pomagać i będziemy wskazywać palcem, które firmy się nie zabezpieczyły, będziemy przekazywać informacje opinii publicznej, kto jest winien incydentów, będziemy nazywać sprawy po imieniu – zapowiedział.
To oznacza wyraźną zmianę tonu wobec sektora prywatnego. Państwo nadal ma pomagać przedsiębiorstwom, ale jednocześnie zamierza wskazywać odpowiedzialność za incydenty tam, gdzie doszło do zaniedbań.
Pod koniec wystąpienia Gawkowski powiedział jeszcze mocniej: – Czas odpuszczania firmom, które myślą, że będą chować głowę w piasek, nie zainwestują pieniędzy w cyberbezpieczeństwo, a zainwestują je w marketing albo w reklamę, będzie publicznie piętnowany, bez względu czy firma będzie czuła się pokrzywdzona czy nie, czy jej marka będzie opowiadana jako podatna czy nie.
Z około tysiąca do 65 tys. podmiotów
Skala zmian będzie duża także ze względu na rozszerzenie Krajowego Systemu Cyberbezpieczeństwa. Według danych przedstawionych przez Gawkowskiego liczba podmiotów objętych systemem ma wzrosnąć z około tysiąca do 65 tys.
– To jest właśnie skalowanie tego, jak odpowiedzialność za cyberbezpieczeństwo będzie rosła – mówił.
W praktyce oznacza to, że obowiązki związane z bezpieczeństwem cyfrowym obejmą znacznie większą część polskiej gospodarki. Gawkowski podkreślał, że firmy nie mogą zakładać, iż w razie poważnego incydentu całą odpowiedzialność przejmie państwo.
– Państwo nie zmieni myślenia przedsiębiorcy. Państwo nie zmieni hasła przedsiębiorcy. Państwo nie zabezpieczy sektora i serwera przedsiębiorcy. Państwo nie włączy dwuskładnikowego uwierzytelnienia. Państwo w końcu nie zrobi kopii zapasowej albo państwo nie załata podatności. Państwo może wskazać, co trzeba zrobić. Państwo może wskazać, gdzie sięgnąć po pieniądze. Może przygotować programy. Ale odpowiedzialność za cyberbezpieczeństwo w sektorze prywatnym musi wziąć sektor prywatny – powiedział.
"Nie stać nas na cyberbezpieczeństwo tylko po ataku"
Minister zwrócił uwagę także na sposób, w jaki firmy planują wydatki. Według niego bezpieczeństwo cyfrowe nadal zbyt często trafia na koniec listy wydatków.
– Spychanie wydatków na cyberbezpieczeństwo na koniec budżetowania jest narażeniem firmy na straty, tak samo jak i niedoinwestowanie, niezatrudnienie pracowników odpowiedniego szczebla i tych technicznych, i tych operacyjnych – mówił. Gawkowski sformułował też ostrzeżenie, które może szczególnie mocno wybrzmieć wśród przedsiębiorców:
– Nie stać nas, a na pewno nie stać żadnej polskiej firmy na cyberbezpieczeństwo tylko po ataku. Najdroższym momentem na rozpoczęcie inwestycji w cyberbezpieczeństwie jest dzień po cyberataku. Wiedzą to wszyscy, którzy przeszli przez taką sytuację. Nie wie tego prawie nikt, jeśli tej sytuacji nie doświadczył.
Wicepremier przypomniał przy tym o instrumentach finansowych przeznaczonych na cyberbezpieczeństwo i transformację cyfrową. Mówił o kwocie 2,8 mld zł, z której firmy mogły korzystać w poprzednich latach.
„Czas na cyberbezpieczeństwo nadszedł”
Z wystąpienia wicepremiera wyłania się model, w którym odpowiedzialność za cyberbezpieczeństwo ma zostać mocniej rozłożona pomiędzy administrację i biznes. Państwo ma nadal finansować działania, tworzyć regulacje, rekomendować zabezpieczenia i reagować na incydenty. Firmy mają jednak odpowiadać za własną infrastrukturę, dane klientów i decyzje dotyczące wydatków na bezpieczeństwo.
Gawkowski nie pozostawił przedsiębiorcom dużego pola do interpretacji tego komunikatu. – Firmy nie mogą powiedzieć: u nas przyjdzie czas, jak będą pieniądze. Czas na cyberbezpieczeństwo nadszedł – powiedział.
Cyber24 Days odbywa się 7–8 października 2026 r. na PGE Narodowym w Warszawie. Organizatorem wydarzenia jest Grupa Defence24. Wśród tematów tegorocznej edycji znalazły się m.in. cyberbezpieczeństwo, sztuczna inteligencja, suwerenność cyfrowa, technologie wojskowe i gospodarka cyfrowa.

Tajemnicze cyberataki, a firmy bez szkoleń w zakresie bezpieczeństwa
Opinia publiczna nigdy nie dowiaduje się o prawie połowie cyberataków na firmy w Europie - wynika z badań firmy. RSM. Ponadto prawie połowa udanych ataków jest wymierzona w niedoszkolonych pracowników.

Kończą się prace nad strategią cyberbezpieczeństwa Polski. Rząd ma ją przyjąć w październiku
W Ministerstwie Cyfryzacji dobiegają końca prace nad strategią dotyczącą cyberbezpieczeństwa kraju. Eksperci przystępują do podsumowania konsultacji i uzgadniania ostatecznej treści, a rząd zajmie się dokumentem prawdopodobnie w październiku. Na podstawie