cyberataki
zobacz inne tematy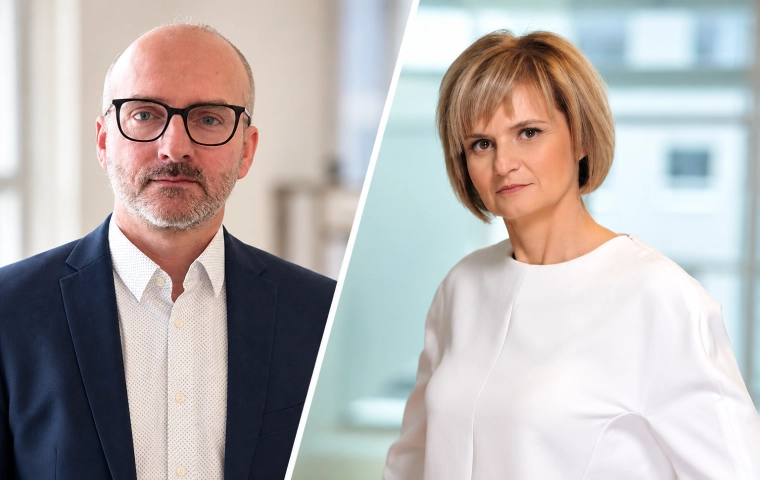
„Mieszkańcy chcą nowych dróg, nie cyberbezpieczeństwa”? Ekspertka Fortinet obala mit o polskich samorządach
Polskie samorządy od lat uchodziły za łatwy cel dla hakerów. Brakowało pieniędzy, specjalistów, a mieszkańcy woleli nowe drogi niż inwestycje w niewidoczne dla nich zabezpieczenia. Tyle że najnowsze badanie Fortinet podważa ten obraz. Urzędy zrobiły przez dekadę ogromny postęp, a Jolanta Malak, dyrektorka regionalna Fortinet, przekonuje, że nie odstają dziś od innych organizacji. Jednak choć zabezpieczeń przybywa, samorządy mierzą się z coraz bardziej złożonymi zagrożeniami. A ludzi, którzy mają je przed nimi chronić, wciąż brakuje.
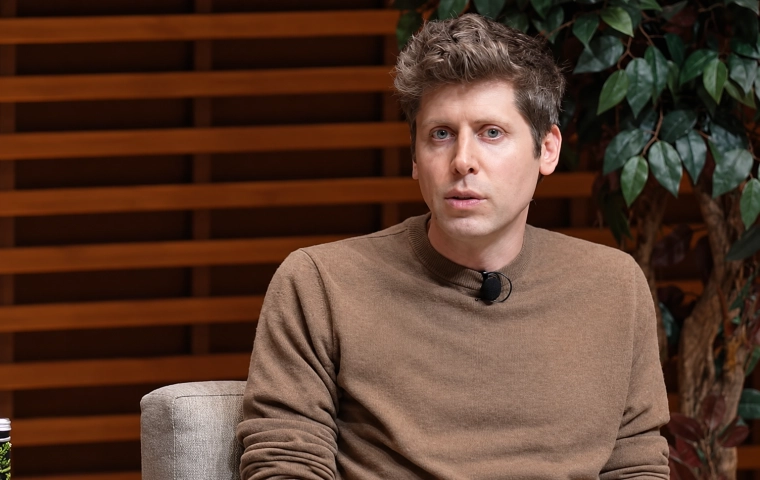
Sam Altman: „Nie wiem nawet, jak dramatycznego słowa użyć”. Szef OpenAI ostrzega przed nową falą cyberataków
Sztuczna inteligencja może wkrótce wykrywać luki w zabezpieczeniach, których nie potrafią znaleźć nawet doświadczeni hakerzy. Sam Altman, szef OpenAI, ostrzega jednak, że firmy nie są przygotowane na skalę nadchodzących zagrożeń. Jego zdaniem samo naprawianie błędów w oprogramowaniu może już nie wystarczyć. Podczas spotkania na Uniwersytecie Stanforda przyznał, że dziwi go, jak niewiele uwagi poświęca się temu problemowi.
Gawkowski: „Firmy, które nie inwestują w cyberbezpieczeństwo, będą publicznie piętnowane”
Firmy, które oszczędzają na cyberbezpieczeństwie, mają znaleźć się pod większą presją państwa. Krzysztof Gawkowski zapowiedział zmianę podejścia: administracja ma nie tylko pomagać po atakach, ale też publicznie wskazywać przedsiębiorstwa, które nie zadbały o odpowiednie zabezpieczenia.
Polska ekipa od zadań specjalnych. Konrad Latkowski z konsorcjum DC9-Efigo w cyfrowej tarczy Unii Europejskiej
Polskie konsorcjum firm DC9 Cyber i Efigo odniosło znaczący sukces na arenie międzynarodowej, wygrywając przetarg unijnej agencji ENISA. Dzięki temu polscy eksperci weszli w skład Unijnej Rezerwy Cyberbezpieczeństwa – elitarnej puli zaufanych zespołów, które są mobilizowane w przypadku najpoważniejszych cyberataków na państwa członkowskie oraz instytucje Unii Europejskiej.
Hakerzy uderzają w polskie szpitale. "Nie można wykluczyć kradzieży danych"
W ciągu zaledwie 25 dni polski sektor medyczny stał się celem czterech ataków ransomware. Najnowszy incydent w Świętokrzyskim Centrum Rehabilitacji pokazuje skalę zagrożenia – od paraliżu systemów po ryzyko wycieku danych pacjentów. Eksperci wskazują, że to sygnał alarmowy dla całej branży.
70 proc. firm już miało incydent cyberbezpieczeństwa. Czy twoja jest następna?
Wyciek danych osobowych w firmie to dziś nie kwestia „czy”, ale „kiedy”. Najnowsze badanie „Potencjał listy płac 2026” pokazuje, że cyberataki w obszarze HR i payroll stają się codziennością, a wiele organizacji wciąż nie jest na nie przygotowanych.
Karol Nawrocki podpisał ustawę. Firmom grożą kary nawet do 10 mln euro
Prezydent RP podpisał nowelizację ustawy o krajowym systemie cyberbezpieczeństwa wdrażającą dyrektywę NIS2. Dla wielu firm oznacza to nowe obowiązki, większą odpowiedzialność zarządów oraz ryzyko dotkliwych kar finansowych. Sankcje dla podmiotów kluczowych mogą sięgać nawet 10 mln euro lub 2 proc. rocznych przychodów.
Cyberataki biją rekordy. Co czwarty Polak wciąż ignoruje podstawowe ryzyko
Ponad połowa cyberataków wymierzona jest w sektory kluczowe dla funkcjonowania państw Unii Europejskiej, a jednocześnie świadomość użytkowników wciąż pozostaje niewystarczająca. Z badań wynika, że 23 proc. Polaków w ogóle nie zwraca uwagi na kraj pochodzenia wykorzystywanego oprogramowania i usług online. W realiach rosnących zagrożeń cyfrowych to poważna luka w systemie bezpieczeństwa.
Cyberatak może sparaliżować firmy szybciej niż blackout. Wywiad z Grzegorzem Latosińskim
Cyberataki na energetykę, presja ze strony państwowych aktorów, dezinformacja i realne ryzyko dla biznesu – to już nie futurystyczne scenariusze, lecz codzienność firm działających w Polsce. Grzegorz Latosiński, dyrektor zarządzający Palo Alto Networks w Polsce, tłumaczy w rozmowie z My Company Polska jak wygląda dziś cyfrowa odporność infrastruktury krytycznej, dlaczego nawet krótkie zakłócenia mogą być kosztowne dla przedsiębiorstw oraz czemu cyberbezpieczeństwo coraz częściej staje się tematem na poziomie zarządów, a nie wyłącznie działów IT.
Bezpieczne logowanie bez haseł? Rublon otrzyma 3,6 mln zł na swoje innowacyjne rozwiązanie
Urząd Marszałkowski Województwa Lubuskiego dofinansuje projekt badawczo-rozwojowy Rublon w zakresie bezhasłowego uwierzytelniania wieloskładnikowego oraz bezagentowego wdrażania niepodatnych na ataki phishingowe technologii uwierzytelniających.
Na czele grupy hakerów Lapsus$ stoi nastolatek? Tak twierdzą naukowcy
W ostatnich miesiącach głośno jest o grupie hakerów Lapsus$. Zaatakowała już Nvidię czy Microsoft.