Siedem maili w dwa dni. Przedsiębiorca pokazuje, jak oszuści podszywają się pod PKO BP. Ekspertka i CERT Polska ostrzegają
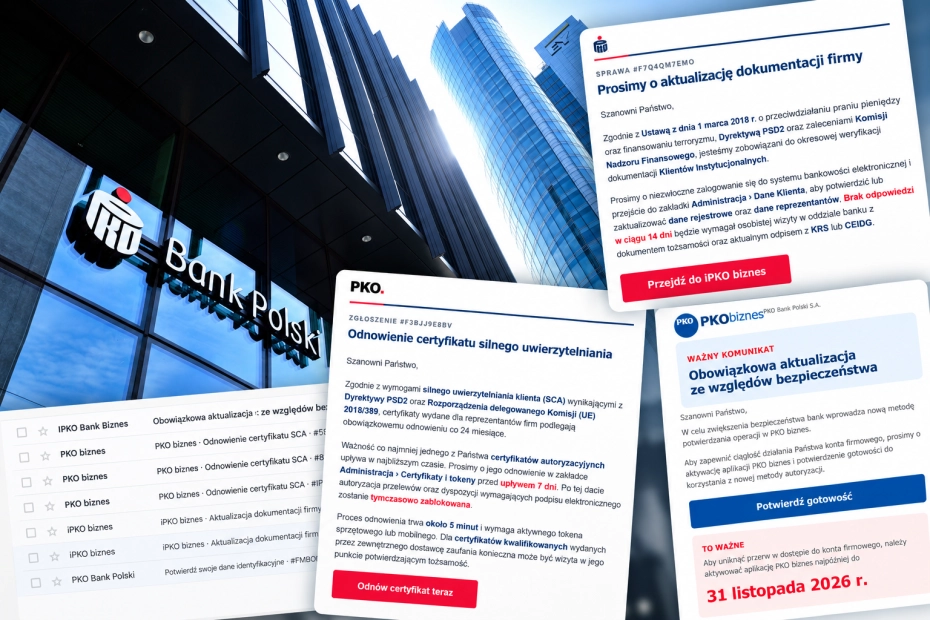
Skrzynka mailowa przedsiębiorcy. Wśród codziennej korespondencji z klientami i kontrahentami pojawiają się wiadomości od nadawców o nazwach „PKO biznes”, „iPKO biznes” czy „PKO Bank Polski”. Ich tematy brzmią oficjalnie: aktualizacja dokumentacji firmy, odnowienie certyfikatu silnego uwierzytelniania, potwierdzenie danych identyfikacyjnych.
W ciągu dwóch dni przedsiębiorca, który się z nami skontaktował i chciał pozostać anonimowy, otrzymał siedem takich wiadomości. Wszystkie sprawiały wrażenie pilnych komunikatów bankowych.
– Najbardziej zaskoczyła mnie nie sama próba oszustwa, ale jej intensywność. Siedem wiadomości w dwa dni, każda z innym pretekstem. Gdyby ktoś w firmie działał w pośpiechu i nie sprawdził nadawcy, mógłby potraktować jedną z nich jak zwykły komunikat banku – mówi przedsiębiorca.
Oszuści straszą przepisami i blokadą przelewów
Jedna z wiadomości informuje o konieczności aktualizacji dokumentacji firmy. Nadawca powołuje się na ustawę o przeciwdziałaniu praniu pieniędzy, dyrektywę PSD2 oraz zalecenia Komisji Nadzoru Finansowego. Przedsiębiorca ma zalogować się do bankowości elektronicznej i potwierdzić dane rejestrowe oraz dane reprezentantów. Jeśli nie zrobi tego w ciągu 14 dni, rzekomo będzie musiał osobiście odwiedzić oddział banku.
Kolejny e-mail dotyczy certyfikatu silnego uwierzytelniania. Tym razem nadawca ostrzega, że bez odnowienia certyfikatu w ciągu siedmiu dni autoryzacja przelewów zostanie tymczasowo zablokowana.
Jest też komunikat o obowiązkowej aktywacji nowej metody potwierdzania operacji w PKO biznes. Wskazuje termin 31 listopada 2026 r. Problem w tym, że taka data nie istnieje - listopad ma tylko 30 dni.
Wiadomości różnią się szczegółami, ale prowadzą do podobnego działania: odbiorca ma kliknąć przycisk i przejść do rzekomego serwisu bankowego.
– Te wiadomości nie wyglądają jak typowy spam. Są odwołania do przepisów, terminy i ostrzeżenia o blokadzie operacji. Jest logo banku. Ktoś, kto odpowiada za firmowe finanse, może poczuć presję, żeby załatwić sprawę od razu – relacjonuje przedsiębiorca.
CERT Polska potwierdza. To zorganizowana kampania
CERT Polska poinformował o kolejnych licznych zgłoszeniach dotyczących przestępców, którzy podszywają się pod komunikację bankową kierowaną do klientów biznesowych. W najnowszym wariancie oszuści informują o rzekomym obowiązku aktualizacji dokumentacji przedsiębiorstwa. Wykorzystują przy tym argumenty związane z regulacjami i bezpieczeństwem bankowym. Linki z wiadomości prowadzą do fałszywych stron logowania, na których przestępcy próbują przechwycić dane użytkowników.
CERT Polska wskazuje, że oszuści wcześniej wykorzystywali również wątki rachunków walutowych, autoryzacji przelewów oraz aktualizacji danych osobowych. Podobne ostrzeżenie wydał PKO Bank Polski. Bank potwierdził, że przestępcy wykorzystują jego nazwę i podszywają się pod serwis iPKO Biznes. Ostrzegł też, że podanie danych na fałszywej stronie może doprowadzić do utraty dostępu do rachunku i pieniędzy.
Wystarczy jeden pracownik, który uwierzy wiadomości
Dla firm szczególnie niebezpieczny jest fakt, że podobne e-maile mogą trafiać nie tylko do właścicieli przedsiębiorstw, ale również do pracowników działów księgowości i finansów. Osoba, która na co dzień obsługuje rachunki, przelewy i dokumentację bankową, może uznać wezwanie do aktualizacji danych za element rutynowych obowiązków.
Przestępcy wykorzystują przy tym presję czasu. Informują o zbliżającym się terminie, utracie dostępu albo blokadzie autoryzacji przelewów. Odbiorca ma działać szybko, zamiast sprawdzić autentyczność wiadomości.
Jak nie dać się oszukać?
- Najważniejsza zasada jest prosta: bank nie prosi mailem ani SMS-em o logowanie przez link, potwierdzanie danych firmy czy „aktywację nowej metody autoryzacji”. Wręcz odwrotnie, taką właśnie informację podaje w mailach w stopce. Jeśli dostajemy wiadomość, która prosi o kliknięcie i podawanie danych, to nie klikamy w nic - informuje w rozmowie z nami ekspertka ds. cyberbezpieczeństwa, Joanna Wziątek-Ładosz.
Jak zaznacza, do bankowości logujemy się zawsze sami, wpisując adres strony ręcznie albo przez aplikację, i sprawdzamy, czy w serwisie rzeczywiście czeka na nas jakieś powiadomienie. - Warto też zatrzymać się, gdy wiadomość straszy terminem lub blokadą. Presja czasu - „14 dni”, „7 dni”, „blokada przelewów” - to klasyczny sposób, żeby odbiorca działał szybko i nie myślał. Prawdziwy bank nie podaje terminów na wykonanie określonej czynności i nie grozi wizytą w oddziale za brak odpowiedzi na maila - zaznacza ekspertka.
Zwraca również uwagę, że dobrze jest przyjrzeć się szczegółom: adresowi nadawcy (nie tylko nazwie wyświetlanej), adresowi strony po najechaniu na link, datom i drobnym błędom: - W jednej z opisanych wiadomości pojawia się termin 31 listopada, a taki dzień po prostu nie istnieje.
Przypomina, że w razie wątpliwości najlepiej zadzwonić do banku, ale na numer z jego oficjalnej strony lub z karty, a nie ten podany w wiadomości. - Jedno krótkie połączenie potrafi zaoszczędzić bardzo wielu kłopotów. W firmie dobrze jest ustalić jasną procedurę: kto obsługuje bankowość, kto może zatwierdzać przelewy i do kogo pracownik ma się zwrócić, gdy coś wygląda podejrzanie. Księgowość i działy finansowe są szczególnie narażone, więc warto pokazać im przykłady takich maili, choćby te z tego artykułu - przekazuje Joanna Wziątek-Ładosz.
Podejrzane wiadomości warto zgłaszać do CERT Polska przez formularz na stronie, a SMS-y przesyłać bezpłatnie na numer 8080. Jeśli ktoś już kliknął link i podał dane, trzeba od razu zadzwonić do banku, zablokować dostęp i zmienić hasło.
Ponad 100 tysięcy domen phishingowych w pół roku. Cyfrowi oszuści łamią rekordy
CERT Polska odnotował już w pierwszej połowie 2025 roku więcej niebezpiecznych stron internetowych niż w całym poprzednim roku. Ministerstwo Finansów ostrzega przed rosnącą falą cyberataków i uruchamia kampanię "Bezpieczne Złotówki"