Groźna luka w PHP dotarła do Polski. Jak sprawdzić, czy Twój WordPress wymaga pilnej aktualizacji?
21 października 2026 r. twórcy PHP opublikowali poprawki dwóch krytycznych luk bezpieczeństwa. Błędy mogą pozwolić przestępcom wydawać polecenia serwerowi bez podawania hasła. W skrajnym przypadku atak może doprowadzić do przejęcia nad nim kontroli. CERT Polska zalecił administratorom pilne aktualizacje, a w razie potrzeby czasowe wyłączenie usług dostępnych z internetu.
Problem nie ogranicza się do administracji publicznej. PHP obsługuje również wiele firmowych witryn, blogów i sklepów internetowych. Korzysta z niego m.in. WordPress.
Nie tylko BIP. TVP, szpital i uczelnie wyłączały swoje serwisy
W Polsce Centralny Ośrodek Informatyki czasowo ograniczył dostęp do części stron Biuletynu Informacji Publicznej. Podobne środki ostrożności wprowadziły inne instytucje.
21 października przez ponad godzinę nie działały portale Telewizji Polskiej, w tym tvp.pl, tvp.info i sport.tvp.pl. Biuro prasowe TVP potwierdziło, że przerwa od godz. 10:49 do 11:51 miała związek z pracami nad zabezpieczeniem serwisów przed lukami w PHP.
Wielospecjalistyczny Szpital Wojewódzki w Gorzowie Wielkopolskim wyłączył internetową rejestrację pacjentów oraz systemy fex i rbox. Szpital poinformował, że decyzję podjął ze względu na zagrożenie dla systemów informatycznych i danych pacjentów.
Na podobne działania zdecydowały się uczelnie: UMCS w Lublinie, Politechnika Białostocka czy Akademia Pedagogiki Specjalnej w Warszawie. Wszystkie te działania miały charakter zapobiegawczy. Samo wyłączenie strony nie oznacza, że cyberprzestępcy przeprowadzili skuteczny atak.
Czym jest PHP i dlaczego trzeba je aktualizować?
PHP to język programowania, dzięki któremu działa WordPress. Odpowiada między innymi za obsługę treści, formularzy kontaktowych, logowania czy funkcji sklepów internetowych. Choć właściciel strony zwykle nie ma z nim bezpośredniego kontaktu, PHP pracuje na serwerze, który obsługuje witrynę.
Wykryte luki dotyczą samego PHP, a nie wyłącznie WordPressa. Oznacza to, że zagrożenie może występować również na innych stronach, które korzystają z podatnych wersji tego języka. Samo korzystanie z WordPressa nie oznacza jednak, że ktoś zaatakował naszą stronę. Warto natomiast sprawdzić, czy serwer otrzymał odpowiednie poprawki.
Jak sprawdzić wersję PHP w WordPressie? Instrukcja krok po kroku
Nie trzeba znać programowania ani instalować dodatkowych aplikacji. Wystarczy zalogować się do panelu administracyjnego strony.
- Otwórz panel WordPressa. Wpisz w przeglądarce adres swojej strony z końcówką /wp-admin, np. twojafirma.pl/wp-admin, i zaloguj się.
- Kliknij „Narzędzia”. Znajdziesz je w menu po lewej stronie.
- Wybierz „Stan witryny”. WordPress pokaże informacje o stanie technicznym strony.
- Przejdź do zakładki „Informacje”. Następnie znajdź i rozwiń sekcję „Serwer”.
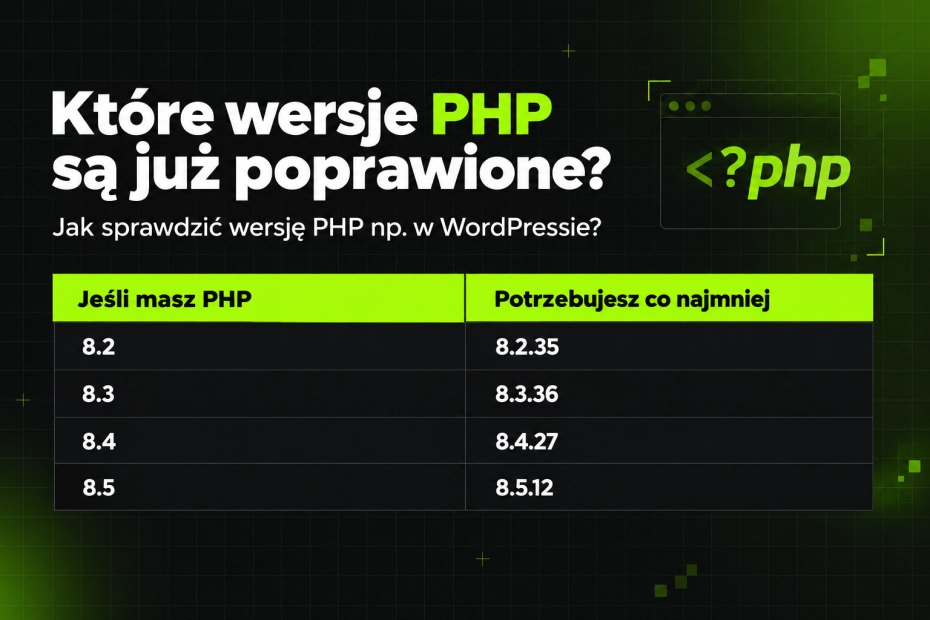
- Odszukaj „Wersja PHP”. Obok zobaczysz numer, np. 8.3.35. Zapisz go i porównaj z poniższą tabelą.
Które wersje PHP są już poprawione?
Twórcy PHP udostępnili 21 października cztery aktualizacje, które usuwają wykryte luki.
Jeśli masz PHP | Potrzebujesz co najmniej |
|---|---|
8.2 | 8.2.35 |
8.3 | 8.3.36 |
8.4 | 8.4.27 |
8.5 | 8.5.12 |
Przykład: jeśli w panelu WordPressa widzisz wersję PHP 8.3.35, potrzebujesz aktualizacji do 8.3.36 lub nowszej wersji z poprawkami. Jeśli masz już 8.3.36, korzystasz z wydania, które usuwa obie opisane luki.
Jeśli Twoja strona działa na PHP 8.1 lub starszym, skontaktuj się z administratorem. Te wersje nie otrzymują już standardowych aktualizacji bezpieczeństwa od twórców PHP. Niektóre firmy hostingowe oferują jednak własne poprawki, dlatego warto zapytać dostawcę o ochronę serwera.
Co zrobić, jeśli masz nieaktualną wersję PHP?
W WordPressie można sprawdzić wersję PHP, ale nie można jej zmienić w zakładce „Stan witryny”. Aktualizację wykonuje się zazwyczaj w panelu firmy hostingowej, czyli dostawcy usługi, na której działa strona.
Jeśli samodzielnie zarządzasz hostingiem, sprawdź dostępne wersje PHP. Przed zmianą wykonaj kopię zapasową strony i upewnij się, że motyw oraz zainstalowane wtyczki będą działały z nowszym oprogramowaniem. Po aktualizacji sprawdź działanie witryny, formularzy, a w przypadku sklepu również koszyka i płatności.
Jeśli obsługę strony powierzasz agencji, informatykowi lub firmie hostingowej, poproś o sprawdzenie wersji PHP oraz potwierdzenie instalacji poprawek bezpieczeństwa z 21 października.
Ważne jest, że aktualizacja samego WordPressa czy jego wtyczek nie usuwa tych dwóch luk. Znajdują się one w PHP, dlatego to właśnie ten element wymaga poprawki. Również informacja o wersji PHP nie daje pełnej gwarancji bezpieczeństwa strony, ponieważ dostawcy serwerów mogą stosować dodatkowe zabezpieczenia i własne aktualizacje.
Twórcy PHP zalecają natychmiastową aktualizację do wersji z poprawkami. To najskuteczniejszy sposób usunięcia opisanych podatności.
Luka w PHP zagraża 1,3 mln stron. Ekspertka Joanna Wziątek-Ładosz tłumaczy, co teraz musi zrobić właściciel firmowej strony i e-sklepu
Właścicielka małego sklepu internetowego czyta w czwartek rano, że rząd wyłączył część stron BIP. Jej sklep działa na WordPressie, a WordPress działa na PHP, czyli technologii z dwiema krytycznymi lukami. Nie wie, czy ma powód do niepokoju ani do kogo zadzwonić. Joanna Wziątek-Ładosz, ekspertka ds. cyberbezpieczeństwa i autorka podcastu „Cyberbezpieczeństwo po ludzku”, tłumaczy krok po kroku, co robić.
Luka, którą znalazła AI, dotarła do Polski. COI wyłącza strony BIP, a wicepremier Gawkowski wydaje pilne zalecenia
W środę Finlandia i Holandia wyłączyły część rządowych stron. Teraz do tej listy dołącza Polska. Centralny Ośrodek Informatyki czasowo wyłączył część stron Biuletynu Informacji Publicznej, a wicepremier Krzysztof Gawkowski wydał pilną rekomendację dla urzędów i kluczowych firm. Powodem są dwie krytyczne luki w PHP, technologii, na której działa około 70 proc. stron internetowych na świecie.