Polski Argus chce stanąć do testu obok światowych gigantów. 99,56 proc. trafności w walce z fałszywymi stronami
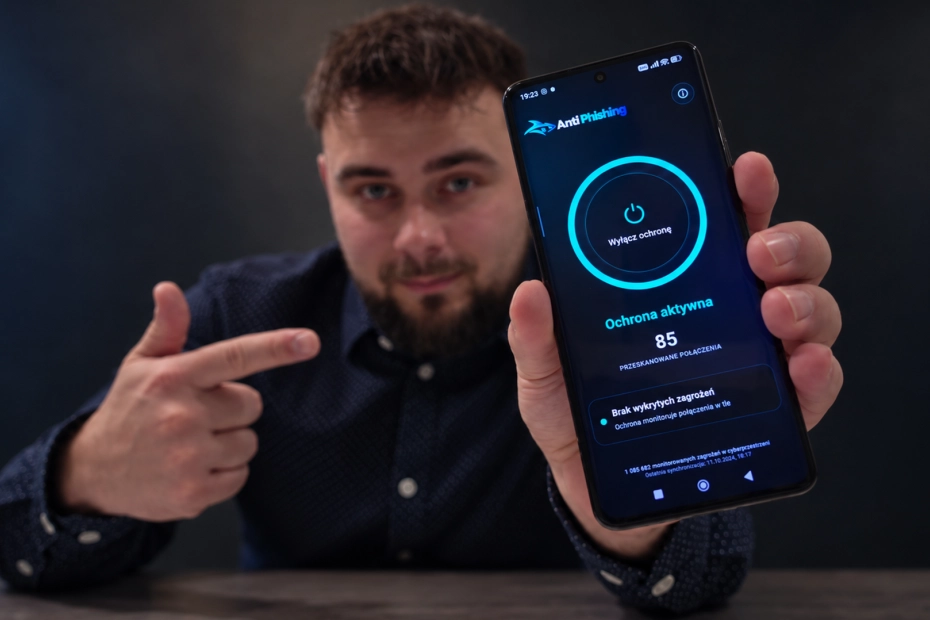
Za Argusem stoi Anti Phishing Technologies, młoda warszawska spółka, dawniej Woolshy.com Group. Zespół buduje w Polsce wszystko: modele, logikę detekcji, infrastrukturę i produkty końcowe.
Zamiast składać ochronę z gotowych klocków, biorą na celownik jeden rodzaj zagrożenia – phishing (od. red.: to internetowe oszustwo na „zaufaną instytucję”. Przestępcy wysyłają SMS, e-mail albo wiadomość na komunikatorze, która wygląda jak wiadomość z banku, od firmy kurierskiej czy z urzędu. W środku czeka link do fałszywej strony, łudząco podobnej do prawdziwej. Ofiara wpisuje login, hasło albo dane karty, a oszuści przejmują jej konto lub pieniądze).
Czarna lista nie widzi nowych ataków
Wiele narzędzi ochronnych korzysta m.in. z list niebezpiecznych domen. Ta metoda dobrze działa przy zagrożeniach, które ktoś już wcześniej wykrył i zgłosił. Zawodzi jednak w scenariuszu z SMS-em o przesyłce, bo świeża strona nie figuruje jeszcze na żadnej liście, a odbiorca klika od razu.
Najwięksi producenci zabezpieczeń od lat sięgają po uczenie maszynowe i analizę treści stron, aby wyłapywać również nowe ataki. Anti Phishing Technologies wchodzi właśnie na ten teren i otwarcie przyznaje, że nie odkrywa tu Ameryki.
- Nie twierdzimy, że jako pierwsi wykorzystujemy AI do wykrywania phishingu. Naszą ambicją jest stworzenie własnej technologii, która będzie mogła konkurować z dojrzałymi rozwiązaniami międzynarodowych producentów pod względem skuteczności, precyzji i praktycznej użyteczności – mówi Mateusz Kwiatkowski, współzałożyciel spółki.
Argus sam ocenia, czy strona kłamie
Sercem systemu jest Argus V6, szósta generacja autorskiego silnika detekcyjnego. Argus nie sprawdza wyłącznie, czy adres figuruje na czarnej liście. Analizuje sam adres i treść strony, a potem samodzielnie ocenia ryzyko.
Pod maską pracuje model AI o architekturze Transformer – tej samej, na której bazują popularne chatboty. Nowa generacja ma ponad 32 mln parametrów. Model uzupełniają osobna analiza cech liczbowych strony oraz dodatkowe mechanizmy oceny ryzyka.
- Od początku mieliśmy konkretny cel: stworzyć technologię, która potrafi rozpoznać nową stronę phishingową na tyle szybko, żeby zareagować, zanim użytkownik narazi swoje dane. I zrobić to z dużą precyzją, bez niepotrzebnego blokowania legalnych witryn. Tak rozpoczęły się prace nad Argusem. Dzisiaj działa już jego szósta generacja, a wokół niej rozwijamy kolejne produkty. Chcemy pokazać, że również w Polsce można budować zaawansowane technologie zdolne konkurować na światowym rynku – tłumaczy Kwiatkowski.
Spółka trenuje i testuje modele ze szczególnym naciskiem na zagrożenia z polskiej sieci, w tym na prawdziwe kampanie phishingowe, które uderzały w Polaków. Według twórców daje to Argusowi przewagę w realnych warunkach polskiego internetu.
Fałszywy alarm też kosztuje
Wykrycie phishingu to tylko połowa zadania. Druga połowa to precyzja. Filtr, który regularnie blokuje stronę banku, sklepu czy firmowego systemu, szybko traci zaufanie użytkowników. A firma traci czas i pieniądze.
Pierwsze wyniki zaskoczyły samych twórców. Wcześniejsza wersja silnika w wewnętrznym teście na danych, których model wcześniej nie widział, wykryła 98,8 proc. stron phishingowych. Jednocześnie błędnie oznaczyła jako groźne zaledwie 0,54 proc. legalnych witryn.
Nowa generacja przeszła trening na znacznie większym zbiorze danych, a sam proces trwał wielokrotnie dłużej. W benchmarku ochrony WWW z 26 września 2026 r. system ocenił 680 adresów. W 677 przypadkach werdykt odpowiadał pierwotnym etykietom. To daje 99,56 proc. trafności klasyfikacji (accuracy). Wskaźnik obejmuje zarówno strony phishingowe, które system wyłapał, jak i legalne witryny, które słusznie przepuścił. Badanie objęło pełny proces analizy zagrożeń, a nie wyłącznie pojedynczy model AI.
Spółka sama zaznacza, że wynik pochodzi z badania wewnętrznego na niewielkiej próbie i nie stanowi niezależnej certyfikacji.
- Nasze wyniki pokazują nam, że warto rozwijać tę technologię, ale nie zamierzamy ogłaszać się liderem rynku na podstawie własnych testów. Chcemy poddać Argusa niezależnej ocenie i zobaczyć, jak poradzi sobie w warunkach przygotowanych przez zewnętrznych specjalistów. Budujemy tę firmę w Polsce, od podstaw, i mamy ambicję stworzyć technologię, która będzie mogła skutecznie konkurować z rozwiązaniami dużych międzynarodowych producentów – podkreśla współzałożyciel Anti Phishing Technologies.
Majowy egzamin w Austrii
Kolejny krok to test, którego wyniku firma nie kontroluje. Anti Phishing Technologies nawiązała kontakt z austriackim laboratorium AV-Comparatives. Ta niezależna instytucja od lat sprawdza programy antywirusowe i zabezpieczenia największych producentów na świecie.
Laboratorium zaproponowało spółce udział Argusa V6 w oficjalnym Anti-Phishing Certification Test, który zaplanowało na maj 2027 r. Program obejmuje zarówno wykrywanie aktywnych stron phishingowych, jak i ocenę fałszywych alarmów przy legalnych witrynach.
Firma kończy jeszcze formalności. Jeśli je domknie, polski silnik stanie w przyszłorocznym benchmarku obok rozwiązań branżowych gigantów. Do tego czasu spółka deklaruje gotowość do pokazania technologii w działaniu i udostępnienia metodologii swoich testów.
Od API po aplikację w Google Play
Argus nie zostaje w laboratorium. Spółka udostępnia go klientom przez produkcyjne Anti Phishing API. Inne aplikacje i systemy bezpieczeństwa przesyłają do niego adresy URL, a w odpowiedzi dostają ocenę zagrożenia.
Wokół silnika powstaje cały ekosystem produktów. Aplikacje Anti Phishing na Androida i Windows przechodzą obecnie beta testy u zewnętrznych testerów. Wersja na Androida czeka na publikację w Google Play. Rozwiązanie łączy lokalną ochronę sieciową na urządzeniu z dokładniejszą analizą zagrożeń w chmurze. Aplikacja na Androida nie potrzebuje przy tym dostępu do treści SMS-ów, e-maili ani komunikatorów. Sprawdza adresy i połączenia sieciowe, niezależnie od tego, skąd pochodzi link.
Dla biznesu firma buduje Enterprise Security Center. To centralny panel, w którym organizacja monitoruje ochronę firmowych telefonów i komputerów, przegląda incydenty bezpieczeństwa i zarządza wykorzystaniem API. Całość obsługuje środowisko chmurowe z wieloma akceleratorami GPU. Infrastruktura przeszła już testy obciążeniowe i poradzi sobie ze znacznie większym ruchem.
Jeden problem zamiast całego cyberbezpieczeństwa
Twórcy Anti Phishing Technologies świadomie zawężają pole gry. Nie chcą budować kolejnej firmy od wszystkich obszarów cyberbezpieczeństwa. Nie chcą budować kolejnej firmy od wszystkich obszarów cyberbezpieczeństwa. Walczą wyłącznie z phishingiem, jednym z najczęstszych zagrożeń w sieci, i rozwijają technologię, którą mogą wpiąć w różne produkty i środowiska.
Na rynku, na którym działają już bardzo duzi międzynarodowi gracze, to odważny ruch. Spółka chce sprawdzić, jak daleko zaprowadzi ją własna droga – od modeli, przez infrastrukturę, po aplikacje. Pierwszą twardą odpowiedź może przynieść maj 2027 roku.

Ponad 100 tysięcy domen phishingowych w pół roku. Cyfrowi oszuści łamią rekordy
CERT Polska odnotował już w pierwszej połowie 2025 roku więcej niebezpiecznych stron internetowych niż w całym poprzednim roku. Ministerstwo Finansów ostrzega przed rosnącą falą cyberataków i uruchamia kampanię "Bezpieczne Złotówki"

CERT Orange Polska: więcej powtarzających się kampanii z phishingiem i złośliwym oprogramowaniem
Oszustwo „na kupującego”, złośliwe oprogramowanie rozsyłane w SMS-ach czy koparki kryptowalut ukryte w dodatkach do gier komputerowych - to tylko niektóre z zagrożeń, z jakimi w minionym roku wg CERT Orange Polska mieli do czynienia internauci. CyberTarcza uchroniła ponad 4,5 mln osób.